
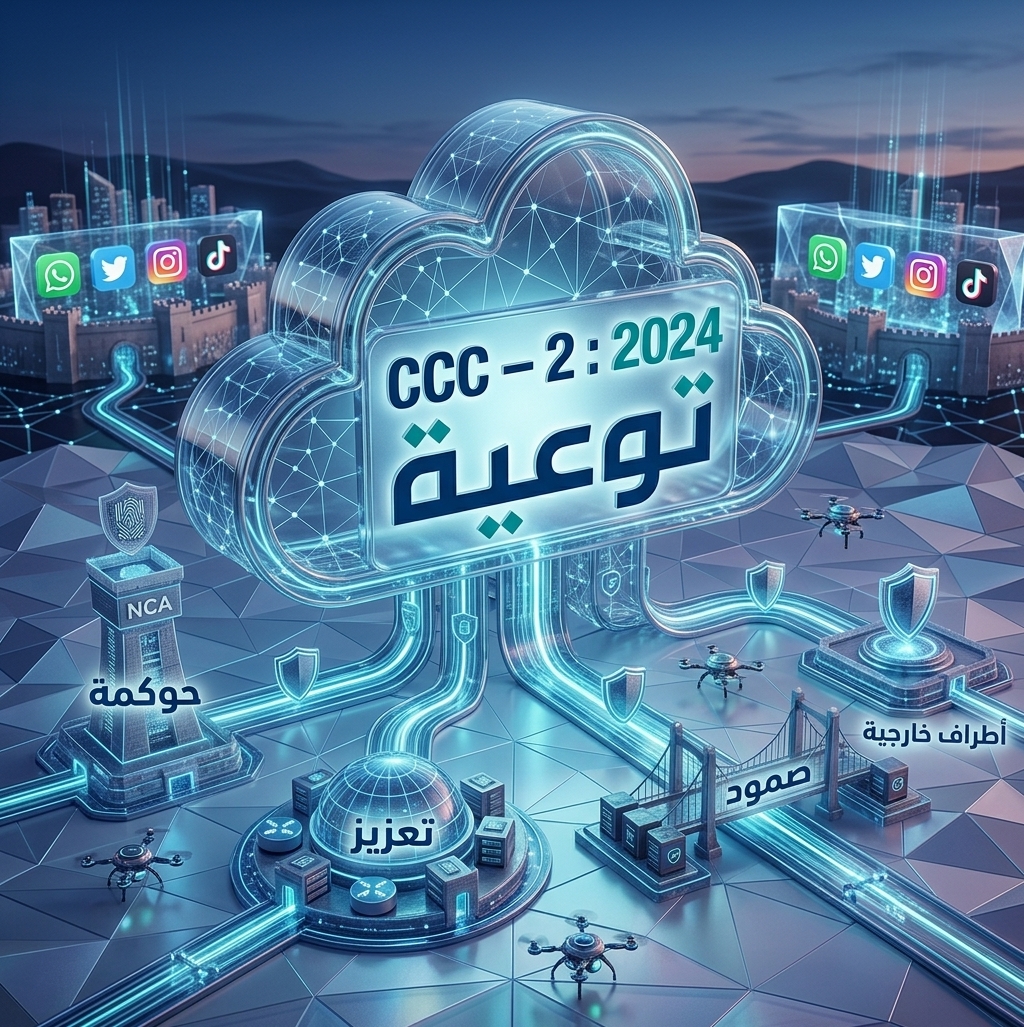
الهيئة الوطنية للأمن السيبراني تحدّث ضوابط الأمن السيبراني للحوسبة السحابية (CCC – 2 : 2024)
أصدرت الهيئة الوطنية للأمن السيبراني التحديث الجديد لـ "ضوابط الأمن السيبراني للحوسبة السحابية (CCC – 2 : 2024)"، لتعزيز أمن بيئات الحوسبة السحابية ورفع مستوى الحماية لمقدمي الخدمات والمشتركين.
في إطار جهود الهيئة الوطنية للأمن السيبراني لرفع مستوى أمن المكونات الحساسة والبنية التحتية الرقمية، تم إطلاق تحديث "ضوابط الأمن السيبراني للحوسبة السحابية" (CCC – 2 : 2024). تهدف هذه الوثيقة إلى تحديد الأدوار والمسؤوليات الأمنية المتوقعة من كلٍ من مقدمي خدمات الحوسبة السحابية والمشتركين فيها.
### المكونات الأساسية للضوابط:
تتكون الوثيقة من 4 محاور رئيسية تكفل أمن البيئة السحابية:
1. **حوكمة الأمن السيبراني (Cybersecurity Governance):** وضع السياسات، وإدارة المخاطر والامتثال لضمان إدارة صحيحة للأمن[cite: 1].
2. **تعزيز الأمن السيبراني (Cybersecurity Defense):** إشراك الضوابط التقنية، أمن شبكات الحوسبة، حماية البيانات والأنظمة[cite: 1].
3. **صمود الأمن السيبراني (Cybersecurity Resilience):** استمرارية الأعمال والاستجابة للحوادث السيبرانية وإدارتها بفاعلية[cite: 1].
4. **الأمن السيبراني المتعلق بالأطراف الخارجية والحوسبة السحابية (Third-Party & Cloud Security):** تأمين سلاسل الإمداد والتعاملات مع الأطراف الخارجية[cite: 1].
### لمن تطبق هذه الضوابط؟
تستهدف الضوابط كلاً من **مقدمي خدمات الحوسبة السحابية** و**المشتركين** (من الجهات الحكومية والقطاع الخاص) لتطبيق الممارسات الآمنة والحد من المخاطر السيبرانية المرتفعة عند الانتقال إلى السحاب[cite: 1].